

साइबर हमले से गर्म हुए 400 स्टोर के फ्रिज-फ्रीजर, लाखों यूरो का खाना हुआ खराब
France Supermarket Cyber Attack
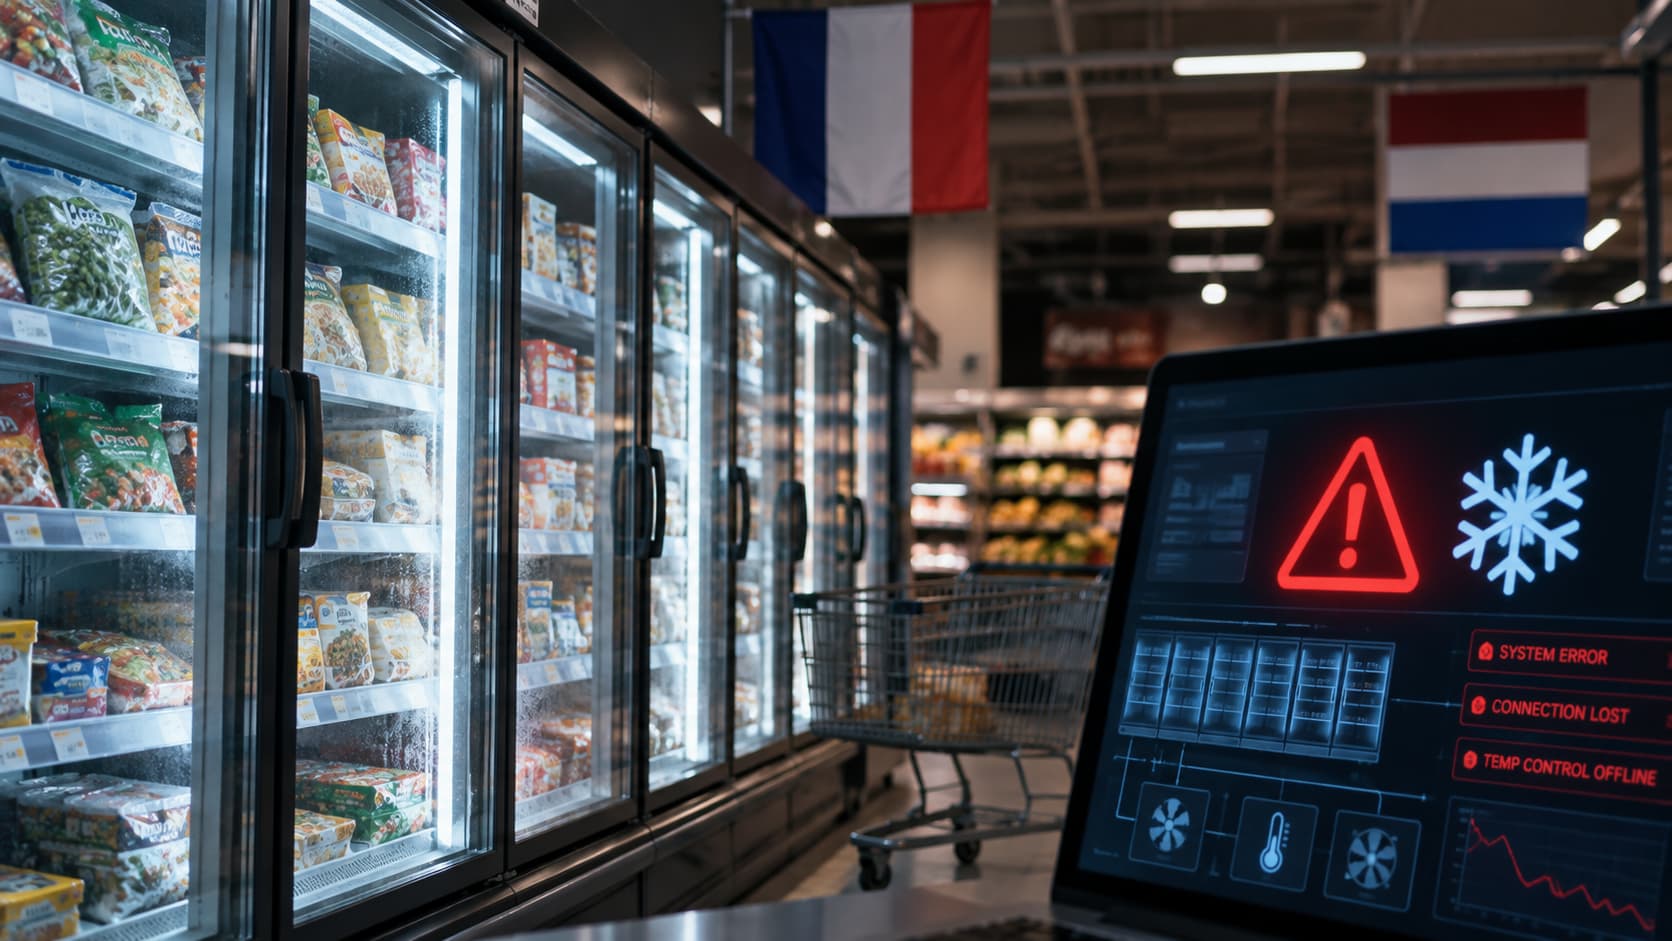
फ्रांस सुपरमार्केट साइबर अटैक: साइबर हमलों के बारे में आपने बैंकिंग सिस्टम, अस्पतालों, सरकारी संस्थानों और बड़ी कंपनियों को निशाना बनाए जाने की खबरें जरूर सुनी होंगी। लेकिन फ्रांस में सामने आया एक मामला इसलिए अलग है, क्योंकि इसमें सुपरमार्केट के फ्रिज और फ्रीजर प्रभावित हुए। रेफ्रिजरेशन सिस्टम का तापमान नियंत्रित करने वाले सॉफ्टवेयर में सेंध लगने के कारण कई दुकानों में ठंडा रखने वाली इकाइयां ठीक से काम नहीं कर पाईं। नतीजतन, ताजा और फ्रोजन खाद्य पदार्थ खराब होने का खतरा पैदा हो गया और कई दुकानों को अपना स्टॉक नष्ट करना पड़ा।
उपलब्ध रिपोर्टों के अनुसार, इस घटना से फ्रांस की कई बड़ी रिटेल चेन प्रभावित हुईं। इनमें Coopérative U, Intermarché, Netto, Carrefour, Monoprix और E.Leclerc जैसे नाम शामिल हैं। शुरुआती आकलनों में करीब 400 स्टोर प्रभावित होने की बात सामने आई। हालांकि, नुकसान का सटीक आंकड़ा और हमले का पूरा दायरा स्पष्ट होने के लिए जांच के नतीजों का इंतजार करना जरूरी है।
क्या है फ्रांस के सुपरमार्केट पर हुए साइबर हमले की पूरी कहानी?
यह घटना दिखाती है कि साइबर सुरक्षा का खतरा अब केवल कंप्यूटर, मोबाइल फोन या ऑनलाइन बैंकिंग तक सीमित नहीं है। जिन औद्योगिक और डिजिटल प्रणालियों के सहारे रोजमर्रा की जरूरी सेवाएं संचालित होती हैं, वे भी साइबर अपराधियों के निशाने पर आ सकती हैं।
फ्रांस के कई सुपरमार्केट में इस्तेमाल होने वाली रेफ्रिजरेशन इकाइयों को दूर से नियंत्रित करने वाले सिस्टम पर हमला किए जाने की जानकारी सामने आई। रिपोर्टों में डेनमार्क की इंजीनियरिंग कंपनी Danfoss के रेफ्रिजरेशन मैनेजमेंट सॉफ्टवेयर का उल्लेख किया गया है। इस तरह की तकनीक से स्टोर संचालक अलग-अलग स्थानों पर लगे फ्रिज और फ्रीजर की स्थिति की निगरानी कर सकते हैं तथा उनके तापमान को नियंत्रित कर सकते हैं।
जब ऐसे सिस्टम का नियंत्रण अनधिकृत हाथों में पहुंच जाता है, तो हमलावर उपकरणों की सेटिंग बदल सकते हैं। इसका असर केवल मशीनों के संचालन तक सीमित नहीं रहता, बल्कि खाद्य सुरक्षा, कारोबार और ग्राहकों के स्वास्थ्य पर भी पड़ सकता है।
रातोंरात बढ़ा फ्रिज और फ्रीजर का तापमान
सुपरमार्केट के रेफ्रिजरेशन सिस्टम में तापमान का सही स्तर बनाए रखना बेहद जरूरी होता है। ताजा मांस, डेयरी उत्पाद, समुद्री खाद्य पदार्थ और फ्रोजन आइटम को निर्धारित तापमान पर रखा जाता है, ताकि उनकी गुणवत्ता और सुरक्षा बनी रहे।
रिपोर्टों के मुताबिक, इस घटना में कुछ रेफ्रिजरेशन इकाइयों की सेटिंग इस तरह बदल गई कि वे ठंडा रखने के बजाय गर्म होने लगीं। कुछ प्रभावित स्टोरों में तापमान 50 डिग्री सेल्सियस तक पहुंचने की जानकारी दी गई। हालांकि, यह स्पष्ट नहीं है कि सभी प्रभावित इकाइयों में तापमान इतना ही बढ़ा था।
सामान्य परिस्थितियों में कई फ्रीजर अपने अंदर जमा बर्फ हटाने के लिए निर्धारित समय पर डीफ्रॉस्ट प्रक्रिया चलाते हैं। इस दौरान तापमान में सीमित बदलाव हो सकता है। लेकिन अगर तापमान नियंत्रित करने वाली प्रणाली में अनधिकृत बदलाव कर दिया जाए और कूलिंग लंबे समय तक बंद रहे, तो खाद्य पदार्थ सुरक्षित तापमान से बाहर जा सकते हैं।
यही इस घटना का सबसे गंभीर पहलू था। प्रभावित दुकानों को खराब होने की आशंका वाले खाद्य पदार्थों को हटाना पड़ा, ताकि ग्राहकों तक असुरक्षित उत्पाद न पहुंचें।
Intermarché और Netto समेत कई बड़ी रिटेल चेन प्रभावित
फ्रांस में इस साइबर हमले का असर अलग-अलग सुपरमार्केट समूहों पर पड़ने की जानकारी सामने आई।
Coopérative U के 100 से अधिक स्टोर प्रभावित होने की खबरें आईं। वहीं, Intermarché और उसके संबंधित ब्रांड Netto के लगभग 180 स्टोर के प्रभावित होने की जानकारी रिपोर्टों में दी गई।
इसके अलावा Carrefour और Monoprix जैसे बड़े रिटेलरों के कुछ स्टोर भी इस घटना से प्रभावित बताए गए। शुरुआती रिपोर्टों में Carrefour के करीब 80 स्टोर और Monoprix के लगभग 20 स्टोर का उल्लेख किया गया।
इन आंकड़ों को संबंधित कंपनियों की ओर से जारी सूचनाओं और अलग-अलग मीडिया रिपोर्टों के संदर्भ में देखना चाहिए। प्रभावित स्टोरों की अंतिम संख्या और कुल वित्तीय नुकसान का आधिकारिक आकलन अलग हो सकता है।
छह घंटे तक 50 डिग्री सेल्सियस पहुंचा तापमान, खाना फेंकना पड़ा
Intermarché से जुड़ी रिपोर्टों में दावा किया गया कि कुछ रेफ्रिजरेशन इकाइयों में तापमान लगभग छह घंटे तक 50 डिग्री सेल्सियस तक पहुंचा रहा। खाद्य सुरक्षा से जुड़े जोखिमों को देखते हुए प्रभावित खाद्य सामग्री को बिक्री से हटाने और नष्ट करने का फैसला लिया गया।
इस तरह की स्थिति में केवल उत्पाद का दिखने में ठीक होना उसकी सुरक्षा की गारंटी नहीं देता। कई खाद्य पदार्थों में तापमान लंबे समय तक बढ़ा रहने पर ऐसे सूक्ष्मजीव पनप सकते हैं, जो स्वास्थ्य के लिए नुकसानदेह होते हैं। दोबारा ठंडा कर देने से भी हर तरह का जोखिम खत्म नहीं होता।
इसी कारण सुपरमार्केट के लिए यह जरूरी होता है कि वे तापमान में असामान्य बदलाव का पता लगते ही प्रभावित उत्पादों को अलग करें और खाद्य सुरक्षा के तय नियमों के अनुसार कार्रवाई करें।
दो सुपरमार्केट को €2.7 लाख का नुकसान
इस घटना के आर्थिक असर की भी चिंता बढ़ गई है। फ्रांसीसी मीडिया BFMTV की रिपोर्टों में अलसेस क्षेत्र के दो सुपरमार्केट को मिलाकर लगभग 2.7 लाख यूरो के नुकसान का उल्लेख किया गया।
यह नुकसान मुख्य रूप से प्रभावित खाद्य सामग्री और उससे जुड़े व्यावसायिक प्रभावों के कारण बताया गया। यदि अलग-अलग क्षेत्रों में कई दुकानों को इसी तरह स्टॉक नष्ट करना पड़ा हो, तो कुल नुकसान काफी अधिक हो सकता है। हालांकि, पूरे फ्रांस में हुए नुकसान का अंतिम आंकड़ा सामने आने तक किसी व्यापक अनुमान को पुष्ट तथ्य नहीं माना जाना चाहिए।
खाद्य सामग्री बर्बाद होने के अलावा, इस तरह की घटना से दुकानों के संचालन, आपूर्ति व्यवस्था और ग्राहकों के भरोसे पर भी असर पड़ सकता है।
Danfoss के पुराने सिस्टम पर क्यों उठे सवाल?
इस घटना में Danfoss के सॉफ्टवेयर का नाम सामने आने के बाद औद्योगिक उपकरणों की डिजिटल सुरक्षा पर चर्चा तेज हो गई है। रिपोर्टों के अनुसार, प्रभावित रेफ्रिजरेशन इकाइयों में पुराने मॉडल शामिल थे, जिनकी सुरक्षा व्यवस्था को नए सॉफ्टवेयर या अपडेट से बेहतर बनाना संभव नहीं था।
हालांकि, किसी सॉफ्टवेयर या उपकरण का घटना में उल्लेख होना अपने आप में यह साबित नहीं करता कि कंपनी की पूरी तकनीक असुरक्षित है। यह समझना जरूरी है कि साइबर हमले की सफलता कई कारकों पर निर्भर कर सकती है, जैसे सिस्टम की उम्र, नेटवर्क कॉन्फिगरेशन, पासवर्ड प्रबंधन, दूर से मिलने वाली पहुंच और उपलब्ध सुरक्षा अपडेट।
पुराने औद्योगिक उपकरणों में सुरक्षा सुधार की सीमाएं एक गंभीर चुनौती हैं। कई कंपनियां ऐसे सिस्टम लंबे समय तक इस्तेमाल करती हैं, क्योंकि उन्हें बदलना महंगा होता है और उत्पादन या कारोबार रोकना आसान नहीं होता।
इसलिए संगठनों को केवल सॉफ्टवेयर अपडेट पर निर्भर रहने के बजाय नेटवर्क को अलग-अलग हिस्सों में बांटने, अनधिकृत पहुंच सीमित करने और असामान्य गतिविधियों पर नजर रखने जैसे उपाय भी अपनाने चाहिए।
क्या फ्रिज और फ्रीजर को भी हैक किया जा सकता है?
इसका जवाब है—हां। इंटरनेट या दूसरे डिजिटल नेटवर्क से जुड़े उपकरण साइबर हमले के जोखिम में आ सकते हैं। हालांकि, सभी फ्रिज एक जैसे नहीं होते और हर रेफ्रिजरेटर को इंटरनेट के जरिए नियंत्रित नहीं किया जा सकता।
आधुनिक स्मार्ट फ्रिज और व्यावसायिक रेफ्रिजरेशन सिस्टम में वाई-फाई, ब्लूटूथ, मोबाइल ऐप, क्लाउड सेवाओं या नेटवर्क से जुड़े कंट्रोलर का इस्तेमाल हो सकता है। इससे उपयोगकर्ता दूर से तापमान की निगरानी कर सकते हैं, अलर्ट प्राप्त कर सकते हैं और कुछ मामलों में सेटिंग भी बदल सकते हैं।
यदि ऐसे उपकरणों की सुरक्षा कमजोर हो, तो साइबर अपराधी अनधिकृत पहुंच हासिल करने की कोशिश कर सकते हैं। जोखिम के संभावित कारणों में कमजोर पासवर्ड, पुराने सॉफ्टवेयर, असुरक्षित नेटवर्क कनेक्शन और जरूरत से ज्यादा अधिकार वाली रिमोट एक्सेस व्यवस्था शामिल हैं।
कुछ स्मार्ट फ्रिज में कैमरे या दूसरे सेंसर भी होते हैं। यदि किसी उपकरण में कैमरा या माइक्रोफोन मौजूद है, तो उसकी सुरक्षा और गोपनीयता का सवाल भी महत्वपूर्ण हो जाता है। लेकिन यह मानना सही नहीं होगा कि हर स्मार्ट फ्रिज में माइक्रोफोन होता है या हर फ्रिज हैक होने पर हमलावर को उसके सभी फीचर्स का नियंत्रण मिल जाता है।
साइबर हमले से बचाने के लिए क्या किए जा सकते हैं उपाय?
स्मार्ट घरेलू उपकरणों और सुपरमार्केट में इस्तेमाल होने वाले औद्योगिक रेफ्रिजरेशन सिस्टम की सुरक्षा के लिए कुछ बुनियादी कदम काफी मददगार हो सकते हैं।
1. सॉफ्टवेयर और फर्मवेयर अपडेट रखें: उपकरण निर्माता की ओर से उपलब्ध सुरक्षा अपडेट समय पर इंस्टॉल करें। यदि किसी पुराने उपकरण के लिए अपडेट उपलब्ध नहीं है, तो उसके जोखिम का अलग से आकलन किया जाना चाहिए।
2. मजबूत और अलग पासवर्ड इस्तेमाल करें: डिफॉल्ट पासवर्ड बदलें और प्रत्येक महत्वपूर्ण सिस्टम के लिए अलग, मजबूत पासवर्ड रखें। जहां संभव हो, मल्टी-फैक्टर ऑथेंटिकेशन का इस्तेमाल करें।
3. उपकरणों को अलग नेटवर्क पर रखें: फ्रिज, तापमान नियंत्रक और दूसरे इंटरनेट ऑफ थिंग्स (IoT) उपकरणों को महत्वपूर्ण कारोबारी कंप्यूटरों और भुगतान प्रणालियों वाले नेटवर्क से अलग रखना उपयोगी है।
4. रिमोट एक्सेस सीमित करें: दूर से सिस्टम को नियंत्रित करने की सुविधा केवल अधिकृत कर्मचारियों तक सीमित होनी चाहिए। अनावश्यक इंटरनेट एक्सेस और खुले नेटवर्क पोर्ट बंद रखना भी जरूरी है।
5. तापमान पर लगातार नजर रखें: सुपरमार्केट में तापमान की निगरानी के लिए स्वतंत्र अलर्ट सिस्टम और असामान्य बदलाव का पता लगाने वाली व्यवस्था होनी चाहिए। इससे कूलिंग बंद होने पर कर्मचारियों को समय रहते सूचना मिल सकती है।
6. आपातकालीन योजना तैयार रखें: यदि रेफ्रिजरेशन सिस्टम साइबर हमले या तकनीकी खराबी के कारण बंद हो जाए, तो प्रभावित खाद्य पदार्थों को अलग करने, विशेषज्ञों से संपर्क करने और सुरक्षित तापमान बनाए रखने की स्पष्ट प्रक्रिया होनी चाहिए।
फ्रांस में साइबर हमले की जांच जारी
इस मामले को लेकर फ्रांस में जांच शुरू किए जाने की जानकारी सामने आई है। पेरिस के अभियोजन पक्ष ने घटना को बड़े पैमाने पर हुए साइबर हमले के रूप में देखा है। जांच का उद्देश्य हमले के तरीके, जिम्मेदार लोगों और प्रभावित सिस्टम की वास्तविक स्थिति का पता लगाना है।
यूरोपीय संघ के खाद्य सुरक्षा से जुड़े मामलों में सक्रिय आयुक्त Christophe Hansen ने भी इस घटना पर प्रतिक्रिया दी थी। इस तरह के हमले खाद्य आपूर्ति व्यवस्था और जरूरी कारोबारी सेवाओं की साइबर सुरक्षा को लेकर व्यापक सवाल खड़े करते हैं।
फिलहाल, हमले के पीछे किसका हाथ था और सिस्टम तक पहुंच कैसे हासिल की गई, इसकी पुष्टि जांच के निष्कर्षों के आधार पर ही की जा सकती है। किसी व्यक्ति, समूह या देश को पर्याप्त सबूत के बिना जिम्मेदार ठहराना उचित नहीं होगा।
निष्कर्ष: अब साइबर सुरक्षा सिर्फ कंप्यूटर तक सीमित नहीं
फ्रांस के सुपरमार्केट में रेफ्रिजरेशन सिस्टम प्रभावित होने की घटना यह स्पष्ट करती है कि डिजिटल तकनीक पर बढ़ती निर्भरता के साथ साइबर सुरक्षा का दायरा भी बढ़ रहा है। अब खतरा केवल डेटा चोरी या बैंक खातों तक सीमित नहीं है। नेटवर्क से जुड़े औद्योगिक उपकरणों में गड़बड़ी खाद्य सामग्री, कारोबार और सार्वजनिक स्वास्थ्य को भी प्रभावित कर सकती है।
स्मार्ट फ्रिज से लेकर बड़े सुपरमार्केट के तापमान नियंत्रण सिस्टम तक, हर कनेक्टेड उपकरण की सुरक्षा पर ध्यान देना जरूरी है। नियमित अपडेट, सीमित नेटवर्क एक्सेस, मजबूत प्रमाणीकरण और लगातार निगरानी जैसे उपाय भविष्य में ऐसी घटनाओं के प्रभाव को कम करने में महत्वपूर्ण भूमिका निभा सकते हैं।